


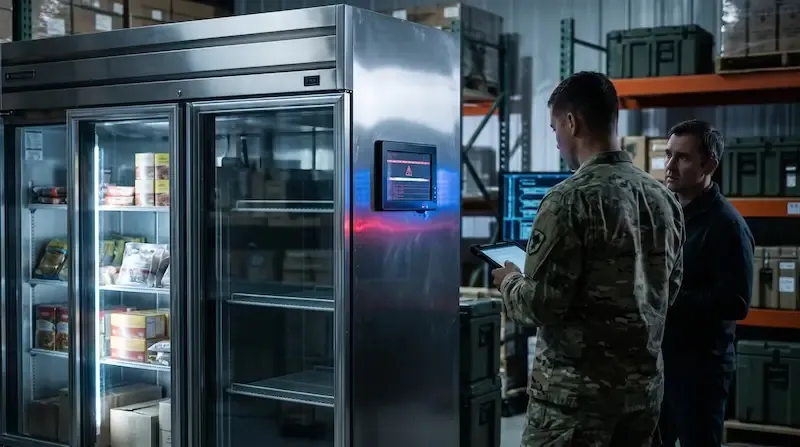
Pentagonul investighează o serie de defecțiuni suspecte ale sistemelor de refrigerare din magazinele bazelor militare americane, existând suspiciuni majore că acestea ar fi rezultatul unor atacuri cibernetice direcționate. Incidentele, care au afectat cel puțin șase centre de aprovizionare militare în august 2026, prezintă similarități izbitoare cu un atac cibernetic masiv care a vizat sute de supermarketuri din Franța la începutul lunii octombrie.
Modul de operare indică o acțiune coordonată: la fel ca în cazul incidentului din Franța, temperaturile congelatoarelor afectate au fost crescute intenționat de la distanță, pe timpul nopții, provocând pierderi masive de alimente. Pentru a elucida situația, Divizia de Investigații Criminale a Armatei SUA (CID), prin intermediul Biroului său Cibernetic, colaborează cu forțele de ordine franceze. Această anchetă comună vizează înțelegerea tiparului „întreruperilor de refrigerare din Europa” și aplicarea acestor date în investigația de pe teritoriul american.
În cazul atacurilor din Franța, Agenția Națională de Securitate Cibernetică (ANSSI) a identificat deja vectorul de compromitere: o vulnerabilitate prezentă într-un software învechit care rula pe echipamentele de refrigerare vizate, furnizate de compania daneză Danfoss.
Aceste incidente recente validează un avertisment major pentru industria de profil: securitatea cibernetică a devenit o problemă critică de siguranță alimentelor. Într-o analiză publicată încă din 2022, experții în securitate națională Robert Norton (Universitatea Auburn) și N.C. Simmons anticipau exact acest tip de scenariu, subliniind că mediul cibernetic reprezintă coloana vertebrală a apărării sectorului alimentar. Capacitatea adversarilor de a accesa și manipula aceste sisteme de la distanță, fie din motive economice, fie de sabotaj, demonstrează că simpla funcționare a echipamentelor industriale depinde direct de robustețea sistemelor de apărare cibernetică implementate de fiecare organizație în parte.
Transformă informația în acțiune cu Q
Întreabă-l pe Q ce înseamnă acest articol pentru activitatea ta, cum îl poți aplica și ce pași concreți poți face mai departe.
Documentele publicate pe Codex.ro sunt modele, șabloane și materiale de orientare, informare și suport practic, destinate să sprijine înțelegerea cerințelor legale, a principiilor HACCP/SMSA și a bunelor practici aplicabile în industria alimentară. Aceste materiale au caracter general și orientativ și nu reprezintă consultanță juridică ori tehnică de specialitate, audit oficial, certificare sau garanție de conformitate cu legislația aplicabilă. Ele nu identifică în mod automat toate pericolele, măsurile de control sau obligațiile legale aplicabile unei anumite activități. Un document descărcat nu dobândește valoare oficială prin simpla descărcare sau utilizare: el devine aplicabil numai după ce este completat, adaptat, datat, asumat, semnat și implementat de operatorul economic responsabil, conform legislației în vigoare și cerințelor autorităților competente. Fiecare operator economic are responsabilitatea exclusivă de a verifica, adapta, completa, valida și aplica documentele în funcție de specificul propriei activități, de produsele, procesele, spațiile, echipamentele și riscurile proprii. Codex.ro, Asociația Codex, autorii și colaboratorii săi nu își asumă răspunderea pentru neconformități, sancțiuni, pierderi sau alte consecințe rezultate din utilizarea necorespunzătoare, incompletă, neadaptată sau eronată a acestor materiale. Prin descărcarea și utilizarea documentelor, confirmați că ați înțeles caracterul lor orientativ, că acestea trebuie adaptate înainte de aplicarea în propria firmă și că le utilizați pe propriul risc. Pentru detalii, consultați Nota juridică completă.
